Backup بهتنهایی تداوم سرویس را تضمین نمیکند. خرابی سرور اصلی، آسیب پایگاهداده یا اختلال زیرساخت میتواند هر دو وبسایت را متوقف کند و بازیابی را به عملیات دستی، زمانبر و پرریسک تبدیل کند.
CASE STUDY / DATABASE RESILIENCE
معماری پایداری و تداوم سرویس پایگاهداده
یک معماری High Availability برای دو وبسایت عملیاتی که Replication، Failover، Backup خودکار و Disaster Recovery را به یک مسیر قابلکنترل برای تداوم سرویس تبدیل میکند.
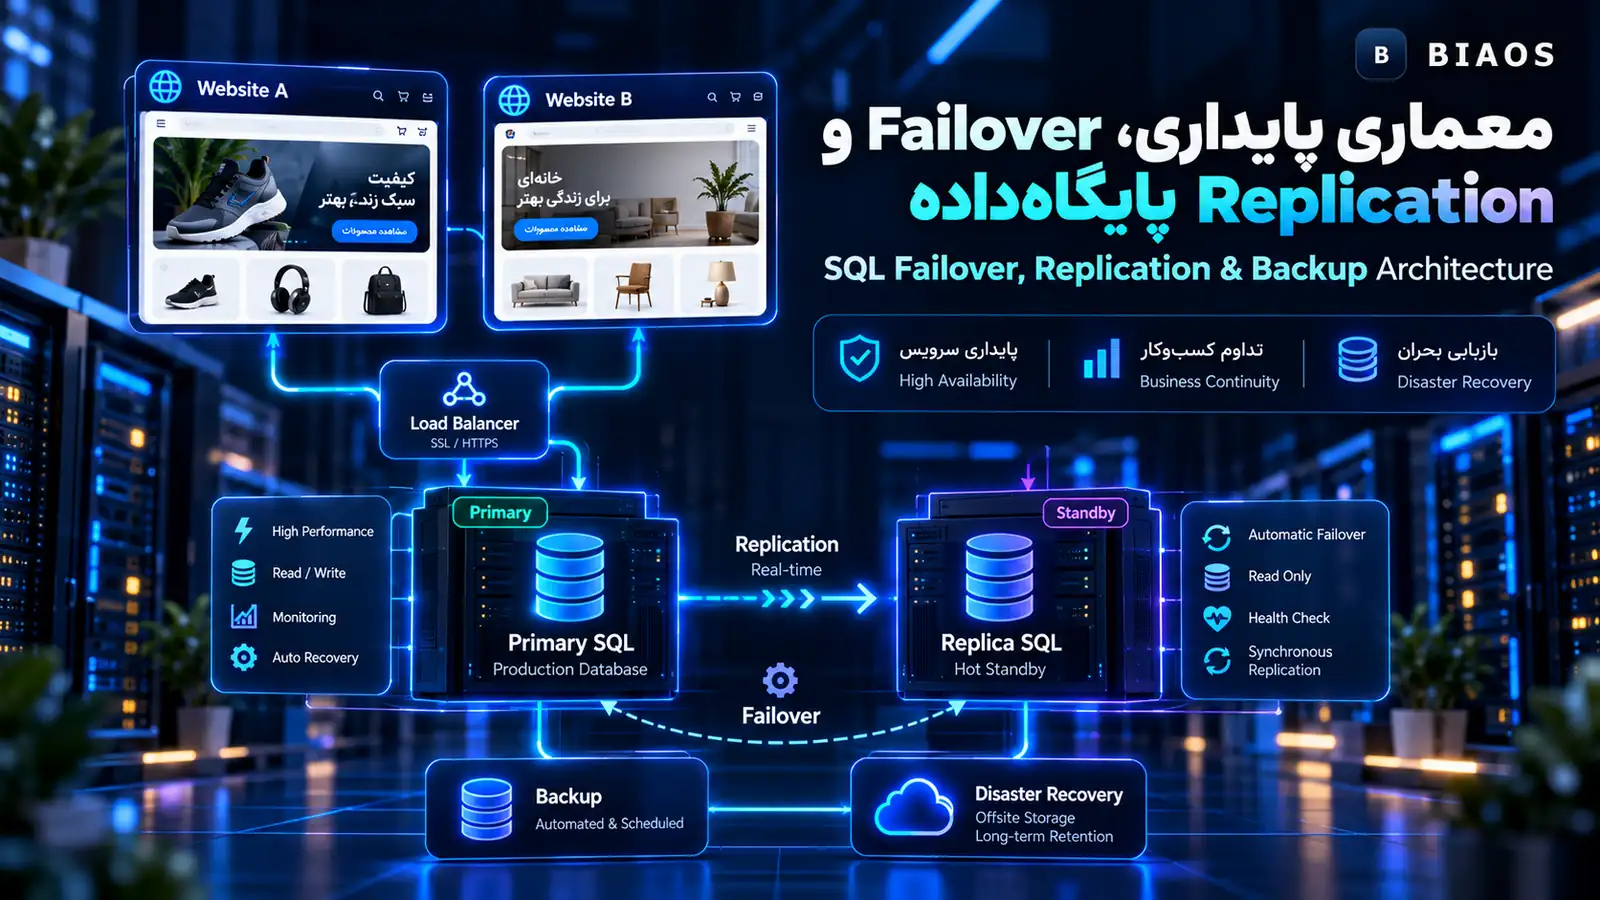
لایه داده مستقل از خود وبسایتها طراحی میشود: Primary SQL بار اصلی Read/Write را مدیریت میکند، تغییرات به Replica یا Standby منتقل میشوند، Health Check مسیر Failover را کنترل میکند و Backup زمانبندیشده همراه با نسخه Off-site لایه جداگانه Disaster Recovery را میسازد.
دو وبسایت، یک لایه داده مقاوم
دو وبسایت مستقل میتوانند بدون وابستگی کامل به یک نقطه منفرد خرابی، روی یک معماری داده پایدار و قابلبازیابی اجرا شوند.
SQL Replication
تغییرات پایگاهداده از Primary به Replica منتقل میشوند تا یک نسخه آماده برای ادامه سرویس یا بازیابی در دسترس باشد.
Controlled Failover
Health Check و مسیر انتقال کنترلشده سرویس برای زمانی طراحی میشود که Primary دیگر در وضعیت قابل اتکا نباشد.
Automated Backup
Backupهای زمانبندیشده با سیاست نگهداری مشخص و مستقل از Replication، لایه بازیابی داده را تشکیل میدهند.
Disaster Recovery
نسخه Off-site و مسیر بازیابی برای سناریوهایی در نظر گرفته میشود که خرابی از یک سرور یا یک Node فراتر میرود.
Restore Verification
وجود فایل Backup بهتنهایی کافی نیست؛ مسیر Restore باید قابل آزمون، مستند و قابل تکرار باشد.
معماری عمومی
Website A / Website B→
Application Layer→
Primary SQL→
Replication→
Replica / Standby→
Failover / Backup / Disaster Recovery
ارزش عملیاتی
این معماری وابستگی سرویس به یک سرور یا یک کپی از دیتابیس را کاهش میدهد و Recovery را از یک اقدام اضطراری به یک فرایند مهندسیشده، قابل آزمون و قابلکنترل تبدیل میکند؛ با هدف کاهش Downtime و افزایش آمادگی عملیاتی.